Abrir um aplicativo não deveria significar que ele vai mexer em outros programas do seu computador. Mas é exatamente isso que um usuário do Postman, uma das ferramentas mais populares para testar APIs, afirma ter acontecido. Segundo o relato, o simples ato de abrir o app no Mac disparou a instalação silenciosa de plugins de IA e alterou a configuração de agentes de código que não tinham nada a ver com o Postman.
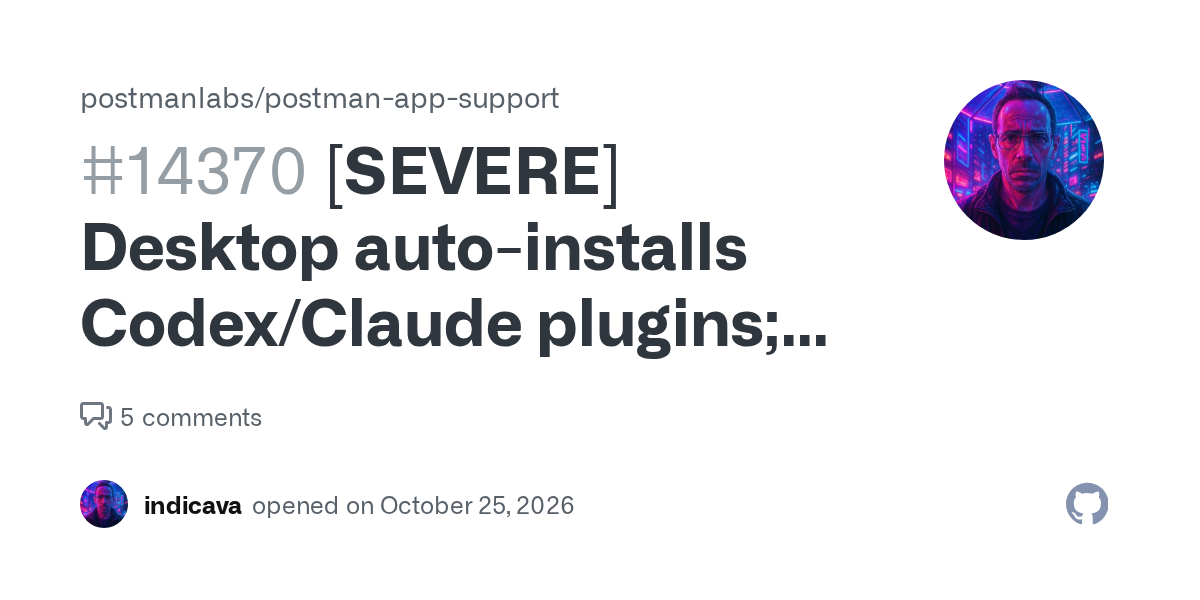
O caso foi documentado em detalhes em uma issue no repositório oficial da empresa no GitHub, com logs, revisões de código-fonte e trechos de configuração.
O que aconteceu
De acordo com o usuário, após abrir o Postman (versão 12.33.4), ele começou a receber avisos recorrentes de autenticação MCP e notou que o Codex, seu agente de programação, passava a rotear tarefas de API pelo Postman sem que ele tivesse pedido isso.

Ao investigar, ele encontrou vários componentes instalados: um plugin do Postman no nível do usuário, um hook de inicialização, uma conexão remota via MCP, um plugin para o Claude Code e até uma CLI do Postman separada. Nada disso, segundo o relato, foi explicitamente autorizado.
O ponto mais sensível é um hook de inicialização que instrui o agente de código a carregar uma skill do Postman antes de responder a qualquer tarefa de engenharia de API — desenhar, testar, documentar ou implantar. Na prática, isso faz o Postman se inserir como etapa obrigatória em fluxos de trabalho de outras ferramentas.
A parte que pesa: auto-aprovação
O detalhe que mais incomoda quem olha o código é a forma como esse hook é tratado. Segundo a análise apresentada na issue, o instalador do Postman chama uma função chamada approvePostmanHook logo após instalar o plugin.
Essa função calcula o hash do hook e escreve esse valor na lista de hooks confiáveis do Codex. Em outras palavras: o software estaria tentando aprovar seu próprio código como confiável, em vez de pedir confirmação ao usuário. O comentário no próprio código-fonte admite que o objetivo é “aprovar apenas o hook atual do Postman após a instalação”.
O autor do relato é cuidadoso num ponto importante: ele afirma que o registro de confiança, isoladamente, não prova quem criou aquele registro específico. Ou seja, ele não está apresentando isso como prova definitiva de uma ação automática, mas sim como um comportamento documentado no código que merece explicação.
Por que isso importa pra você
Mesmo quem não usa Postman deveria prestar atenção aqui. O caso ilustra uma tendência preocupante: empresas empurrando recursos de IA de forma agressiva, inserindo-se em fluxos de trabalho e, em alguns casos, cruzando limites de consentimento.
Um cliente de API não deveria se tornar o fluxo padrão de outras ferramentas só porque você o abriu uma vez. Quando um programa modifica configurações de outros aplicativos sem aviso claro, a questão deixa de ser sobre conveniência e passa a ser sobre confiança e segurança.
Há também o alerta sobre dados. Conexões MCP automáticas e roteamento de trabalho de API por uma plataforma externa levantam dúvidas legítimas sobre o que está sendo compartilhado e para onde. Até o momento, o relato parte de um único usuário e a resposta oficial da empresa ainda vai definir se isso é um bug, uma decisão de design mal comunicada ou algo mais sério.
Por enquanto, a lição é prática: vale revisar quais plugins de IA foram instalados nas suas ferramentas de desenvolvimento — e quais permissões você realmente concedeu.
Fonte: GitHub · Imagem de capa: GitHub
Quer aplicar IA no seu trabalho?
Aprenda qual ferramenta usar para cada tarefa — ChatGPT, Claude, Copilot, Gemini e NotebookLM — nos cursos do IA Todo Dia.
Conhecer os cursos →