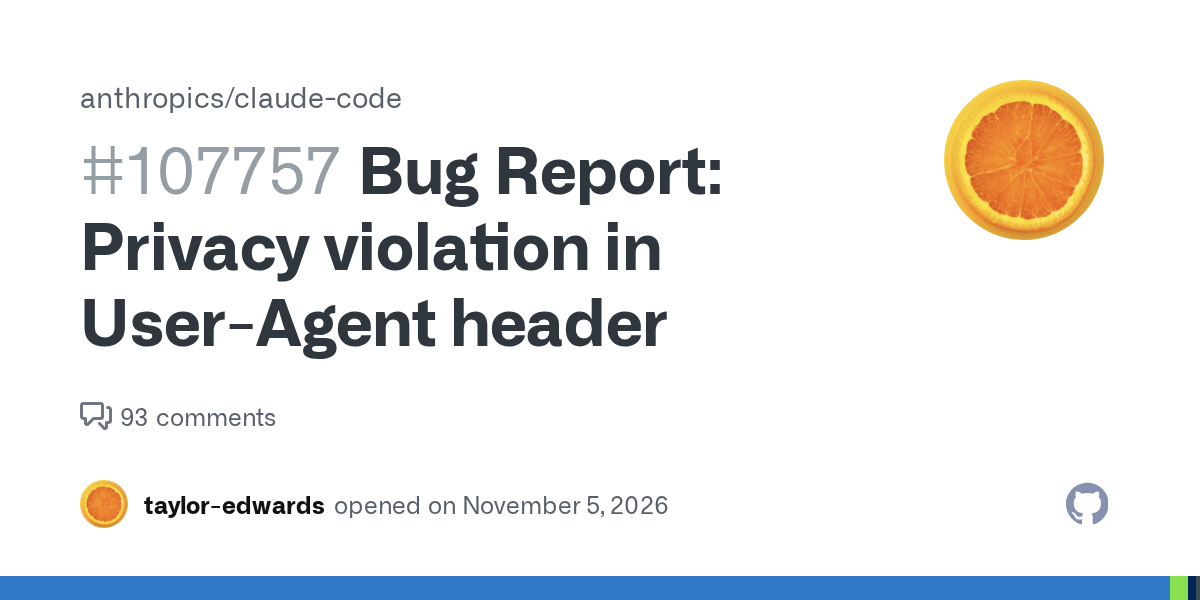
Um usuário relatou que o Claude Code, ferramenta de programação da Anthropic, estava incluindo o endereço de e-mail dele no cabeçalho User-Agent enviado a sites durante buscas na web — sem permissão. O resultado, segundo ele, foram dezenas de e-mails de golpe por dia. O caso virou uma das issues mais comentadas do projeto no GitHub.
O que aconteceu
Quando um agente de IA acessa a internet, ele envia um cabeçalho User-Agent que identifica quem está fazendo a requisição. No caso do Claude Code, esse campo carregava o e-mail da conta do usuário e era transmitido a qualquer site consultado durante uma pesquisa.
Na prática, isso significa que terceiros arbitrários — incluindo serviços que coletam dados — recebiam o e-mail sem que o usuário soubesse ou tivesse autorizado. Para quem relatou o problema, o dado virou um prato cheio para spammers e golpistas.
A crítica do autor é direta: segundo ele, o comportamento não protege anonimato, não ajuda sites que não querem tráfego de agentes e ainda expõe o usuário. Ele afirmou estar migrando a empresa para outra solução por falta de confiança na política de privacidade da Anthropic.
A resposta da Anthropic (e por que incomodou)
A empresa disse que introduziu um módulo interno chamado cc-plugin-privacy para bloquear o envio, a partir da versão v2.1.317. O plugin vem ativado por padrão, mas pode ser desligado em /plugins.
O detalhe que irritou parte da comunidade: em vez de simplesmente parar de colocar o e-mail no cabeçalho, a Anthropic optou por adicionar uma camada que tenta filtrar o dado depois. Vários comentários apontaram o óbvio — bastaria mudar o que é enviado na origem.
Outro ponto levantado foi técnico: o plugin usa expressões regulares (regex) para tentar impedir o vazamento. Desenvolvedores questionaram se dá para confiar em filtros desse tipo contra agentes de IA avançados, que podem transmitir informação por caminhos inesperados. Em tom irônico, alguém notou que o próprio Claude teria ajudado a escrever o plugin que deveria contê-lo.
Também ficou a dúvida jurídica: a política de privacidade da Anthropic permitia esse envio? Até o momento, não há uma resposta clara sobre isso na discussão.
Por que isso importa pra você
Esse caso mostra um risco concreto de usar agentes de IA que acessam a internet por você: eles podem carregar seus dados pessoais em requisições sem deixar isso evidente. O vazamento não estava numa configuração visível — estava embutido no comportamento padrão da ferramenta.
Vale lembrar que o Claude Code é voltado a desenvolvedores, e muitos usam a ferramenta em contexto profissional. Um e-mail corporativo circulando por sites aleatórios não é só incômodo: pode alimentar campanhas de phishing direcionadas.
A lição prática: se você usa agentes que navegam na web, vale verificar quais dados eles enviam nos bastidores e manter as ferramentas atualizadas. No caso do Claude Code, a recomendação mínima é estar na versão v2.1.317 ou superior, com o módulo de privacidade ativo.
No fim, a história deixa uma pergunta honesta sobre prioridades de design. Expor o e-mail do usuário por padrão é o tipo de decisão que não deveria depender de um usuário atento para ser descoberta — e a correção escolhida, por filtragem em vez de remoção na origem, não ajudou a acalmar quem já estava desconfiado.
Fonte: GitHub · Imagem de capa: GitHub
Quer aplicar IA no seu trabalho?
Aprenda qual ferramenta usar para cada tarefa — ChatGPT, Claude, Copilot, Gemini e NotebookLM — nos cursos do IA Todo Dia.
Conhecer os cursos →