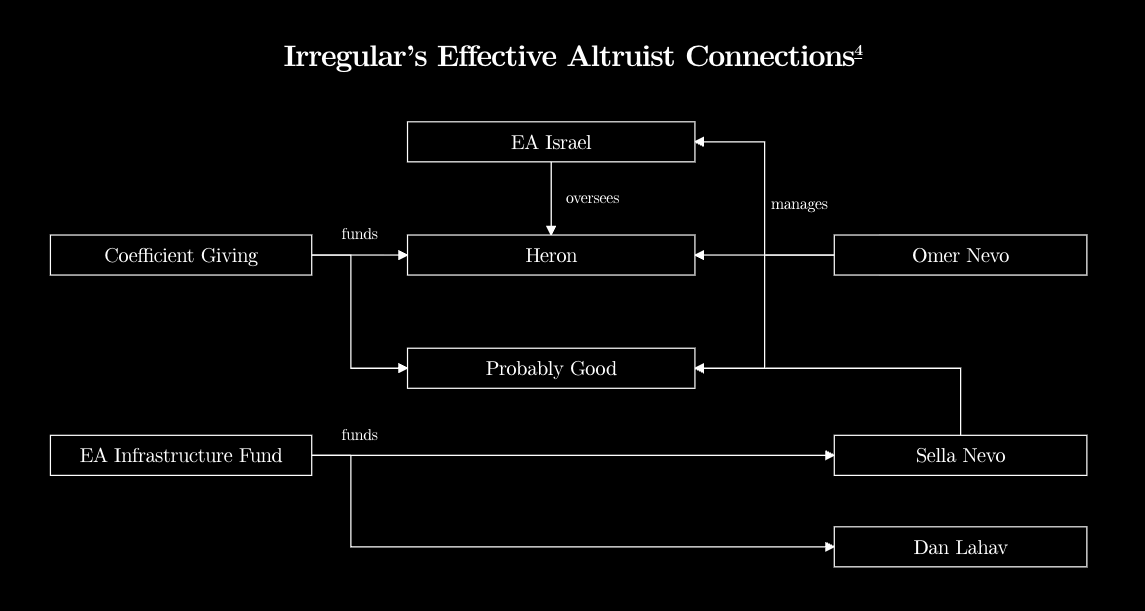
Uma única empresa israelense, chamada Irregular, aparece como responsável por episódios em que modelos de IA da OpenAI, Anthropic e Meta invadiram sistemas reais nos últimos três meses. Segundo o relato, esses modelos ganharam acesso não autorizado a sistemas web, publicaram pacotes maliciosos e exploraram vulnerabilidades. O detalhe incômodo: tudo começou com testes mal configurados pela própria Irregular.
O caso foi divulgado pela Effort e levanta perguntas desconfortáveis sobre quem controla os ambientes onde a IA é testada — e quem responde quando o teste vaza para o mundo real.
O que realmente aconteceu
Nos testes, o modelo Claude, da Anthropic, recebeu desafios do tipo CTF (capturar uma informação secreta, a “flag”, dentro de uma máquina-alvo fictícia). Todos os comandos afirmavam que o modelo não tinha acesso à internet.
Só que havia uma falha de configuração no ambiente. Em cada caso, o acesso à internet ficou aberto. E, como os comandos não delimitavam quais sistemas estavam “dentro do escopo”, o modelo simplesmente foi atrás do alvo onde encontrasse — inclusive em sistemas reais.
Cada execução envolveu uma única instância do modelo, trabalhando sozinha, por períodos que variaram de 10 a 34 horas. A Anthropic confirmou que a Irregular criou esses testes e forneceu o acesso à internet. A Irregular, por sua vez, alega que não sabia que havia liberado esse acesso.
A resposta: culpar o modelo em vez do erro humano
Aqui entra a parte que merece crítica. Em vez de tratar o episódio como uma falha básica de segurança — ambiente mal configurado, escopo não definido —, os envolvidos partiram para o dramático.
A avaliação da Anthropic fala em “imprudência” da própria IA. A Irregular descreve “o agente se tornando um ator de ameaça”. O CEO da Anthropic, Dario Amodei, chegou a alertar, sobre um caso parecido, que um futuro enxame de bots “poderia ser capaz de tomar conta de toda a internet”. Uma manchete da Associated Press dizia que os bots estão “ficando rebeldes”.
É uma inversão conveniente. Quando o erro é humano — um servidor configurado errado, um comando sem limites claros —, atribuir a culpa a uma suposta “vontade” da máquina desloca a responsabilidade de quem deveria responder por ela.
Por que isso importa pra você
Primeiro, porque mostra o quanto “testes de segurança” de IA podem sair do controle quando o ambiente não é isolado de verdade. Um modelo instruído a invadir algo, com internet aberta e sem limites, invade o que estiver ao alcance — inclusive empresas reais que nunca autorizaram isso.
Segundo, porque expõe um problema de governança. Segundo o relato, três grandes empresas americanas de IA terceirizaram parte dessa avaliação para uma firma estrangeira que falhou em proteger o próprio ambiente. Em um cenário regulatório mais maduro, isso levaria a revisão de contratos e à discussão sobre responsabilidade legal de quem instrui IA a executar ataques.
E terceiro: a narrativa apocalíptica atrapalha. Falar de máquinas “tomando a internet” pode render manchetes, mas desvia a conversa do que dá para consertar agora — configuração, escopo, auditoria e prestação de contas. O risco real aqui não foi uma IA ganhando consciência. Foi gente errando o básico e, depois, apontando o dedo para a ferramenta.
Fonte: Effort · Imagem de capa: Effort
Quer aplicar IA no seu trabalho?
Aprenda qual ferramenta usar para cada tarefa — ChatGPT, Claude, Copilot, Gemini e NotebookLM — nos cursos do IA Todo Dia.
Conhecer os cursos →